

Хоча атака на «Прикарпаттяобленерго» в грудні минулого року, внаслідок якої сотні тисяч українців залишилися без світла майже на 6 годин, практично не викликала резонансу в Україні, вона змусила весь світ задуматися про питання енергетичної безпеки.
Після того випадку хакери знову намагалися атакувати українські держпідприємства, включаючи аеропорт «Бориспіль».
Американське видання Wired провело власне розслідування атаки і опублікувало велику статтю, переклад якої ми наводимо.
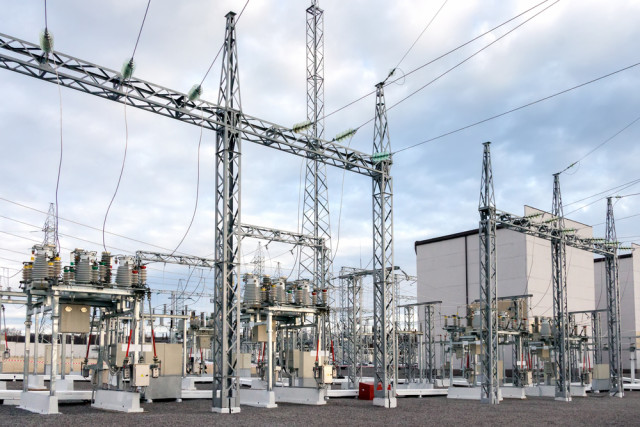
23 грудня о 15:30 мешканці Івано-Франківська готувалися до завершення робочого дня і прямували додому холодними зимовими вулицями. Оператори місцевого «Прикарпаттяобленерго», яке постачає електрикою весь регіон, закінчували зміну. Але поки один з працівників упорядковував папери на своєму столі, курсор його мишки раптом почав самостійно переміщатися по екрану.
Він побачив як курсор попрямував прямо до іконки програми, яка контролює автоматичні рубильники обласних підстанцій, клікнув, відкрив вікно управління рубильниками і вимкнув підстанцію. Вискочило діалогове вікно з проханням підтвердити дію, а оператор продовжував ошелешено дивитися на те, як курсор кликав на кнопку підтвердження. Він знав, що десь за межами міста тисячі жителів залишилися без світла та опалення.
Оператор схопився за мишку і відчайдушно спробував повернути контроль над курсором, але той не реагував. Коли курсор попрямував до наступного перемикача, машина раптово розлогінила користувача і викинула з панелі управління. І хоча оператор намагався увійти назад в свій профіль, атакуючі поміняли його пароль, щоб не допустити авторизації. Все, що він міг робити – це безпорадно спостерігати за тим, як примари всередині екрану вимикали один рубильник за іншим, відключивши в загальній сумі близько 30 підстанцій. Але хакери не зупинилися і на цьому. Паралельно вони атакували ще два розподільних центри, відключивши практично вдвічі більше підстанцій, залишивши 230 000 жителів в темноті. А на додачу ще й відключили два запасних джерела електрики двох з трьох розподільних центрів, залишивши самих операторів без світла.
Блискучий план
Хакери, які атакували українські електростанції, які не були просто опортуністами, які вчинили атаку, щоб перевірити свої можливості. Згідно з новими деталям розслідування, це були добре навчені і спритні стратеги, які ретельно планували напад протягом багатьох місяців. Спочатку вони провели розвідку внутрішніх мереж, потім добули дані операторів, а потім зробили синхронну атаку.
«Це було блискуче», – каже Роберт Лі, який брав участь в розслідуванні. Лі – колишній фахівець з кібероперацій Військово-повітряних сил США і співзасновник Dragos Security, що займається питаннями безпеки інфраструктури.
«Оцінюючи віртуозність атаки, люди зазвичай фокусуються на самому вірусі, – говорить він. – Але, як на мене, віртуозність криється в логістиці, плануванні, діях хакерів і … тому, що відбувається по ходу атаки. І ця атака була дуже віртуозною ».
Україна відразу ж звинуватила в атаці Росію. Чи йде від вказівки конкретних країн, проте каже, що є чіткі обриси того, що на різних етапах операції підключалися гравці різного рівня. Це підвищує ймовірність того, що атака була організована спільними зусиллями абсолютно різних людей або організацій – можливо кіберзлочинців і організацій державного рівня.
«Це повинна була бути добре спонсорована і натренована команда. Але не обов’язково держава », – говорить Лі.
Все могло початися з окремих кіберзлочинців, які отримали доступ до мережі, а потім передали його атакуючим з боку держави, щоб ті завершили роботу.
Проте, успішна атака в Україні викладає безліч уроків електростанціям і розподільним центрам в США, говорить експерт. Системи контролю в Україні виявилися напрочуд більш захищеними, ніж багато американських, оскільки були добре відділені від корпоративних мереж потужними фаєрволлами. Але захист все ж виявився недостатнім – дистанційна авторизація співробітників в систему управління і роботи з даними SCADA не вимагала двофакторної аутентифікації, що дозволило хакерам викрасти логіни і паролі, щоб отримати доступ до систем, керуючими рубильниками.
Електрику в Україні повернули досить швидко: в різних районах це зайняло від 1 до 6 годин. Однак через два місяці після атаки, центри контролю досі не відновилися повністю, згідно зі звітом США. Фахівці з безпеки від України і США, які були залучені для розслідування, кажуть, що хакери зламали ПО 16 підстанцій, в наслідок чого вони перестали віддалено відповідати на команди операторів. Електрика є, але працівники все ще змушені контролювати перемикачі вручну.
І це більш оптимістичний результат, ніж те, що могло б статися в США, за словами експерта. У Штатах багато систем управління електростанціями не володіють функціональністю ручного управління. А значить, будь аналогічна система зламана, повернути електрику було б набагато складніше.
Хронологія атаки
Багато агентства в США, включаючи ФБР і міністерство внутрішньої безпеки США, допомогли українцям в розслідуванні атаки. Серед комп’ютерних експертів, які вели розслідування, були Лі і Майкл Ассанте, обидва викладають комп’ютерну безпеку в інституті SANS в Вашингтоні і планують опублікувати звіт з аналізом того, що сталося. Вони кажуть, що були приємно здивовані, виявивши, що українські енергорозподільчі компанії зберегли великий журнал логів фаєрволла і системи, які допомогли їм реконструювати події – нетиповий скарб для будь-якої корпоративної системи і ще більш рідкісний звір для інфраструктурного середовища, яке рідко має можливість формування логів подій .
Згідно Лі і українському експерту з безпеки, який взяв участь в розслідуванні, атака почалася ще минулої весни з фішингової кампанії, спрямованої на IT-фахівців і системних адміністраторів, які працюють в декількох компаніях, що відповідають за розподіл енергії в Україні. В Україні 24 області, кожна з яких поділена на 11-27 районів, з різними енергорозподільними компаніями в кожному окремому регіоні. В рамках фішингової кампанії працівники трьох з цих компаній отримали листи з прикріпленими до них зараженими Word-документами. Коли співробітник відкривав вкладення, відкривалося діалогове вікно, яке просило включити макроси для документа. Якщо співробітник погоджувався, програма, яка називається BlackEnergy3 – варіації інфікували ще кілька систем в Європі і США – заражала машини і відкривала бекдоров для хакерів. Цей метод досить примітний, оскільки більшість вторгнень в наші дні відбувається через помилку в коді або незахищеність ПО; але в цей раз хакери використовували вбудовану функцію Microsoft Word. Використання макросів – це олдскульний метод з 90-х, до якого хакери повернулися в ряді кількох недавніх атак.
Внутрішнє вторгнення дало хакерам доступ не далі корпоративних мереж. Але їм все ще треба було проникнути всередину мереж SCADA, які контролюють електромережу. Компанії добре сегрегованого ці мережі, використовуючи фаєрволли, так що у атакуючих залишалося лише два варіанти: знайти слабкості, які дозволять проскочити крізь фаєрволли або ж знайти інший спосіб. Вони вибрали другий варіант.
Багато місяців вони проводили ретельну розвідку, вивчаючи і отримуючи доступ до контролерів домену Windows, в яких містилися дані про користувача акаунтах. Так вони зібрали дані користувачів, деякі з яких використовували VPN, щоб підключатися до SCADA віддалено. Як тільки вони потрапили в мережу SCADA, вони повільно почали підготовку до атаки.
В першу чергу хакери перенастроїли системи безперебійної подачі електрики, що відповідають за запасне живлення для двох центрів розподілу. Їм було недостатньо просто занурити людей в темряву – вони хотіли, щоб оператори теж залишилися без світла. Це був зухвалий і агресивний крок. Крок, який повинен був бути інтерпретований, як «fuck you» в сторону енергетичних компаній, говорить Лі.
Кожна компанія використовувала різну систему управління розподілом електрики, і хакери уважно вивчили кожну з них. Потім вони написали шкідливе ПЗ, яким підмінили оригінальну прошивку обладнання – конвертерів послідовного інтерфейсу в Ethernet – на дюжині підстанцій (конвертери використовувалися для процесингу команд, що відправляються з мережі SCADA на системи контролю підстанцій). Відключення конвертерів забезпечило те, що оператори не змогли б віддалено включити рубильники назад після відключення електрики.
«Заміна оригінальних прошивок шкідливими для здійснення специфічних операцій в промислових системах контролю – це ніколи раніше не використовувалося, – говорить Лі. – З точки зору атаки, це було просто шикарно. Я маю на увазі, що вони реально круто впоралися ».
Та ж сама модель конвертерів serial-Ethernet, яка використовується в Україні, використовується і в енергосистемі США.
Озброєні вірусним ПО хакери були готові до нападу.
Десь близько 15:30 23 грудня вони проникли в мережу SCADA через вкрадені паролі до VPN і відправили команди відключити системи безперебійників, які вони вже раніше перенастроїли. Після цього, вони почали відкривати рубильники. Але перед цим хакери здійснили атаку на телефонну систему колл-центру, щоб запобігти можливості приймати дзвінки від людей, які повідомляють про поломку. TDOS-атаки схожі на DDoS-атаки, які відправляють величезну кількість даних на веб-сервери. В цьому випадку телефонні системи центру були забиті тисячами фіктивних дзвінків, які, як виявилося, йшли з Москви, для того, щоб ніхто інший не міг додзвонитися. Чи зазначає, що цей крок демонструє, наскільки детально і витончено хакери підійшли до атаки. Кіберзлочинці і навіть деякі державні структури можуть виявитися не в змозі врахувати всі деталі.
«Витончені хакери прораховують навіть малоймовірні негативні сценарії, для того щоб переконатися, що нічого не зможе піти не так», – говорить Лі.
Цей крок дав хакерам більше часу, щоб завершити основну місію, оскільки до того моменту, як оператор помітив факт злому, вже був відключений ряд підстанцій. Лі і Ассантетакож відзначають, що, якщо це була політична атака Росії проти України, то TDoS-атака переслідувала ще одну мету – привести в лють українців і підірвати їх довіру до влади і енергетичних корпорацій.
Крім того, що хакери відключили підстанції, вони ще й переписали прошивку їх конвертерів все тим же вірусним ПО, щоб зробити їх системи невідновні, і відключили можливість отримувати віддалені команди.
«Як тільки ти переписуєш прошивку, шляху назад немає. Тобі доводиться йти на точку і робити все вручну, – каже Лі. – Перепрошивка пристроїв на підстанціях означає, що систему не можна полагодити без заміни обладнання ».
Після цього хакери використовували вірус під назвою KillDisk, щоб стерти всі файли зі станцій оператора, щоб привести і їх в неробочий стан. KillDisk витирає або переписує необхідні системні файли, приводячи до непрацездатності ПО.
Деякі компоненти KillDisk запускаються вручну, але Лі каже, що в двох випадках хакери використовували логічну бомбу, яка автоматично запустила KillDisk через 90 хвилин після атаки. Тобто близько 17:00, якраз в той час, коли «Прикарпаттяобленерго» опублікувало на своєму сайті новину про те, про що і так знали жителі регіону – що світло відключене. У тій же замітці вони переконували, що вони намагаються виявити причину проблеми. Через півгодини, коли KillDisk закінчував свою брудну роботу і розвіював останні сумніви операторів щодо причин події, компанія опублікувала друге звернення до жителів, пояснюючи, що причиною затемнення стали хакери.
Винна Росія?
Українська розвідка з абсолютною впевненістю заявила, що за атакою стоїть Росія, але не надала ніяких доказів. З огляду на відносини між двома країнами, це не виглядає надуманим варіантом розвитку подій. Відносини між країнами почали псуватися після того, як Росія анексувала Крим в 2014 році, а нова влада Криму почала націоналізувати місцеві енергетичні компанії, розсердивши українських власників. Якраз перед грудневим затемненням проукраїнські активісти фізично атакували підстанції, які постачають електрику в Крим, залишивши два мільйони кримчан без електрики в регіоні, включеному Росією. У тому числі і базу російського флоту. Звідси і з’явилися грізні припущення, що відключення в Україні мають зв’язок з атакою на кримські підстанції.
Але хакери, які напали на українські енергетичні компанії, почали свою діяльність як мінімум за шість місяців до пошкодження кримських підстанцій. Таким чином, за словами Лі, відключення в Криму могло стати каталізатором атаки, але не могло бути початковою причиною. Лі говорить, атакуючі могли не планувати атаку саме на цей час, але після атаки на кримські підстанції вони могли поміняти плани.
«Дивлячись на дані, схоже, що вони могли зробити більш успішну атаку, якби збирали інформацію і планували напад довше. Так що, схоже, щось змусило їх почати раніше », – коментує експерт.
Він передбачає, що якщо Росія дійсно стоїть за атакою, то причина може бути зовсім іншою. Наприклад, недавно український парламент розглядав законопроект про націоналізацію приватних енергетичних компаній. Деякі з них належать могутньому російському олігархові з близького оточення Путіна. Лі говорить, що, можливо, атака на український енергосектор повинна була стати посланням українській владі не продовжувати приватизацію.
Такі висновки підтверджує ще один аспект нападу: хакери могли нанести куди більшу шкоду, якби фізично знищили обладнання підстанцій, за рахунок чого відновити електрозабезпечення було б набагато складніше. Уряд США продемонструвало приклад атаки 2007 року, в ході якої хакери фізично знищили енергетичний генератор, відправивши лише 21 рядок вірусного коду. Лі говорить, що всі деталі української атаки вказують на те, що вона повинна була служити сигналом.
«Ми хочемо, щоб нас помітили, і хочемо відправити вам повідомлення, – інтерпретує Лі. – Це дуже мафіозний стиль: ах, ви думаєте, що можете вимкнути електрику в Криму? Тоді ми вимкнемо електрику вам! »
Що б не стояло за знеструмленням, це була перша подібна атака, яка стала прецедентом і розкрила загрозу безпеці електростанціям по всьому світу. Оператор «Прикарпаттяобленерго» міг і не знати, що віщує ця дивна поведінка курсора миші. Зате тепер люди, які відповідають за електростанції, попереджені. Ця атака була досить скороминущою і безпечною. Наступна такою може не бути.